Backend Authorization richtig umsetzen: Rollen, Least-Privilege und sichere Sessions gegen IDOR 8 min.
Serverseitige Rechte-Checks, Token-/Session-Hygiene und robuste Schutzmechanismen gegen Broken Access Control
1. Kernprinzip: Authorization gehört ins Backend
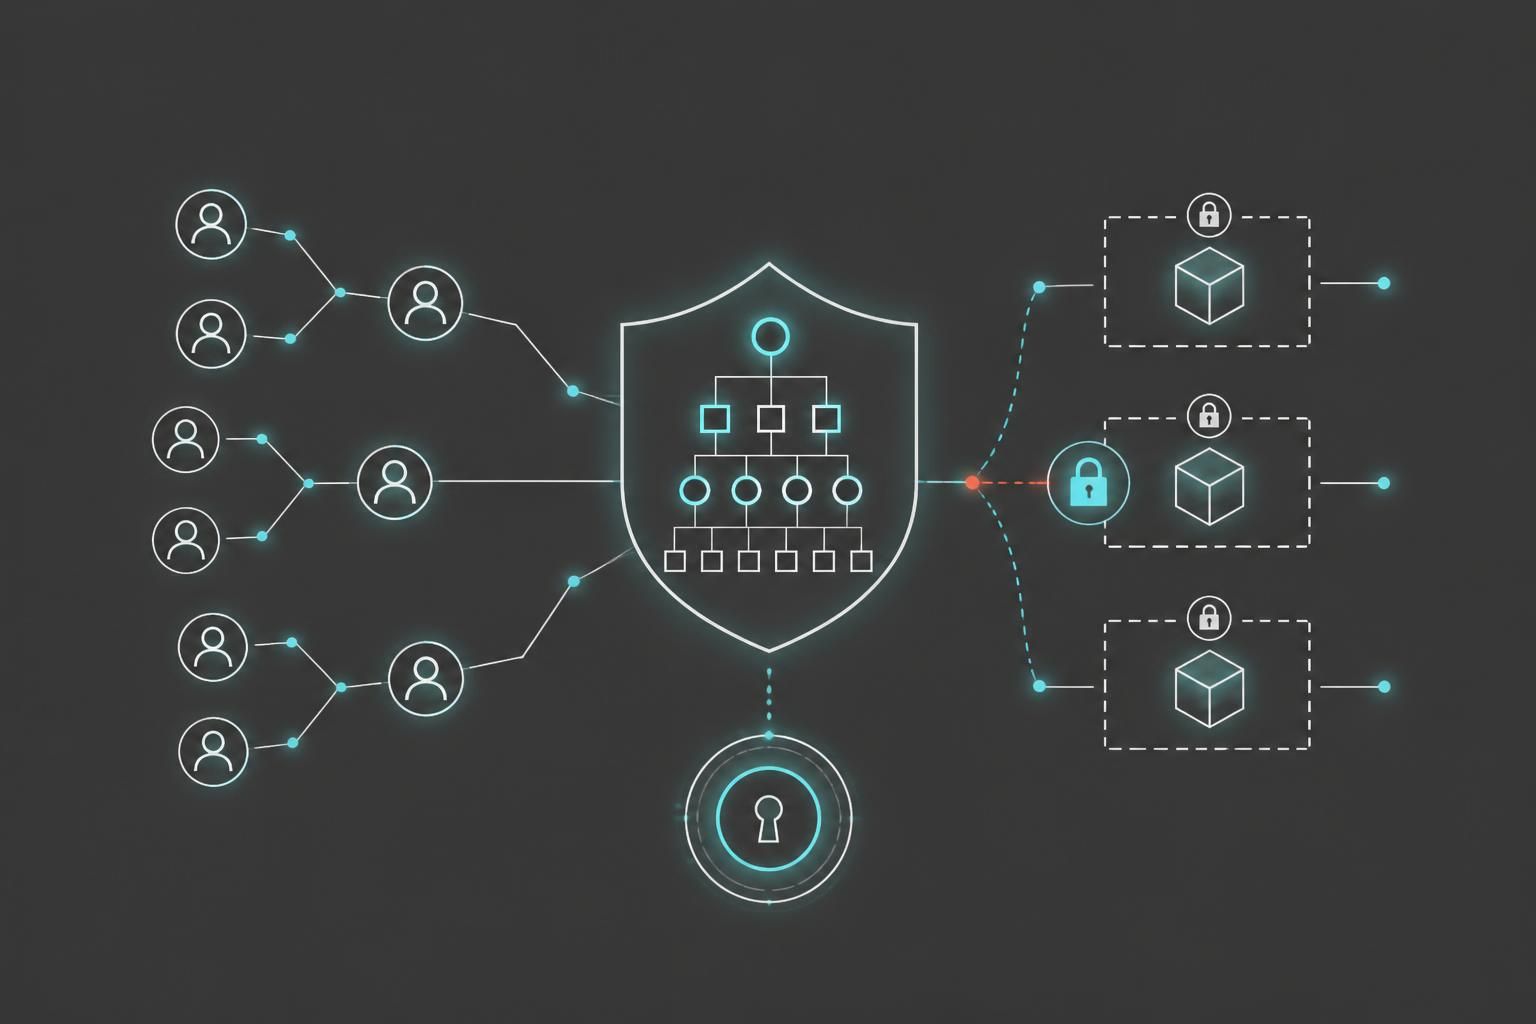
Sichere Webanwendungen treffen Entscheidungen über Zugriff serverseitig. Statt nur UI-Einschränkungen zu verwenden, prüft dein Backend bei jeder Anfrage anhand des aktuell authentifizierten Users (oder Service-Identity) ob Aktion und Zielressource erlaubt sind. Das reduziert das Risiko von umgehbaren Berechtigungen und bildet die Grundlage für nachvollziehbare Sicherheitslogik.
2. Rollen-/Rechte-Checks konsistent undressourcenbasiert
Implementiere Authorization wiederverwendbar (z. B. zentraler Policy-/Guard-Mechanismus) und führe sie vor jeder sensiblen Operation aus. Prüfe nicht nur „darf der User die Funktion?“, sondern auch „darf der User diese konkrete Ressource?“ – damit verhinderst du typische IDOR-Szenarien, bei denen Angreifer per manipulierten IDs auf fremde Daten zugreifen.
3. Least-Privilege: weniger Rechte, weniger Schaden
Halte Rechte minimal: verwende rollenbasierte Berechtigungen mit klar definierten Grenzen, trenne Admin-Funktionen konsequent und vermeide „God Roles“. Auch bei Tokens und Rollen solltest du kurze Gültigkeitszeiten, restriktive Claims und saubere Scope-Definitionen nutzen, damit ein Missbrauch nur einen kleinen Funktionsumfang abdecken kann.
4. Sichere Token- und Session-Handhabung gegen Session-Abuse
Schütze Authentifizierungspfade mit robusten Session-Einstellungen (z. B. HttpOnly/Secure/SameSite für Cookies), CSRF-Schutz und korrekter Token-Verarbeitung (Signaturprüfung, kurze Lebensdauer, optionales Rotation-Konzept). Zusätzlich helfen Rate-Limits, saubere Logout-/Revocation-Strategien und Audit-Logs, um Anzeichen von Session-Übernahme oder missbräuchlichen Zugriffsmustern früh zu erkennen.
5. Gegen Broken Access Control: Audit, Tests und saubere Fehlerbilder
Führe Security-Tests mit Fokus auf Zugriffskontrolle durch: Fuzzing/Negative Tests für ID-Parameter, Rollenwechsel-Szenarien und API-Endpunkte, die oft vergessen werden. Logge Authorization-Entscheidungen (mindestens Audit-relevant) und antworte konsistent, ohne sensitive Details zu verraten. So stellst du sicher, dass Zugriff stets kontrolliert und nachvollziehbar ist.
Ein herrlicher Aufsatz. Die ruhige Ästhetik dieser Website untermauert das beschriebene Manifest perfekt!